
Archives de catégorie : Matériel

PC portable Ubuntu : préserver la durée de vie de la batterie avec tlp

Le problème

Vous avez un PC portable tout neuf, vous avez installé Ubuntu dessus, tout va bien. Sauf qu’au bout de 2 ou 3 ans vous observez que l’autonomie de votre batterie interne à chuté de 50% !

Vous êtes bon pour avoir à changer la batterie.

Sans le savoir vous avez commis une erreur de débutant : vous n’avez pas installé tlp.

La solution : tlp

Sous Ubuntu, la gestion de la batterie d’un ordinateur portable est assurée par défaut par un service appelé power-profiles-daemon. Il permet de choisir entre trois profils de consommation (« Performance », « Équilibré », « Économie d’énergie ») via l’interface GNOME.

Ce service remplit correctement sa mission : ajuster la consommation électrique en fonction des besoins immédiats de l’utilisateur.

Il ne remplit en revanche pas une autre mission, pourtant essentielle à la longévité du matériel : la préservation de la capacité de la batterie dans le temps. C’est là qu’intervient tlp.

Ce qui se passe sans tlp

Lorsque vous installez Ubuntu et que vous utilisez votre ordinateur portable sans tlp voici ce qui se produit :

1. La batterie est systématiquement chargée à 100 %

Chaque fois que vous branchez votre PC, il se recharge jusqu’à 100 %. C’est le comportement standard de tous les systèmes d’exploitation grand public. Or, maintenir une batterie lithium-ion à 100 % de charge, surtout lorsqu’elle est branchée en permanence, accélère sa dégradation chimique.

2. Une usure prématurée des cellules

Après quelques centaines de cycles de charge, la capacité maximale de la batterie diminue. Ce phénomène est irréversible : les cellules lithium-ion perdent progressivement leur capacité à stocker de l’énergie.

3. Une autonomie réduite

Après 400 à 500 cycles, une batterie ayant toujours été chargée à 100 % peut avoir perdu 30 à 45 % de sa capacité d’origine. L’autonomie chute donc mécaniquement.

4. Un remplacement inévitable

À partir de 60 % de capacité restante, l’autonomie devient insuffisante pour un usage nomade confortable. Le remplacement de la batterie est alors la seule solution.

Continuer la lecture
Passkeys : l’adieu aux mots de passe, mode d’emploi

Les mots de passe ont régné sans partage pendant quarante ans. Quarante ans à les réinitialiser, à les oublier, à les réutiliser, à les voir fuiter par millions. Quarante ans à expliquer aux utilisateurs qu’il faut des majuscules, des chiffres, des symboles, et qu’il ne faut surtout pas les noter sur un post-it.

Cette ère touche à sa fin. En 2026, plus de cinq milliards de passkeys sont en circulation, et trois utilisateurs sur quatre en ont déjà activé au moins une sur un compte. Ce n’est pas une mode. C’est un basculement.

Ce qu’est vraiment une passkey

Derrière ce terme un peu mystérieux se cache un mécanisme cryptographique d’une simplicité élégante. Lorsque vous créez un compte avec une passkey, votre téléphone, votre ordinateur ou votre clé USB génère une paire de clés : une clé publique que le service en ligne conserve, et une clé privée qui, elle, ne quitte jamais votre appareil. Cette clé privée est enfermée dans un coffre-fort numérique – la Secure Enclave des iPhone, le TPM des PC, le Titan M des Pixel. Pour l’utiliser, vous n’avez pas besoin de la connaître, ni de la taper, ni de la retenir. Un simple geste suffit : votre empreinte, votre visage ou votre code PIN.

Quand vous vous connectez, le site vous envoie un défi aléatoire. Votre appareil le signe avec la clé privée, et le site vérifie la signature avec la clé publique. Aucun secret ne transite sur le réseau. Et parce que la signature est liée au nom de domaine du site, une passkey créée pour votre banque ne fonctionnera jamais sur un site pirate. Le phishing, qui reste la porte d’entrée de la majorité des cyberattaques, devient mathématiquement impossible.

La révolution des clés de sécurité matérielles

Mais il faut distinguer deux réalités bien différentes. D’un côté, les passkeys dites « synchronisées » – celles qui voyagent dans votre trousseau iCloud, votre compte Google ou votre gestionnaire Bitwarden. Elles sont pratiques, accessibles, et suffisantes pour la plupart des usages. Elles sont toutefois hébergées dans le cloud, et leur sécurité dépend de celle de votre compte et de votre fournisseur.

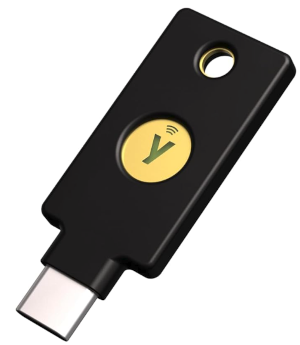
YubiKey 5C NFC

De l’autre, il y a les passkeys « liées à un appareil », et parmi elles, les clés de sécurité matérielles comme les YubiKey, SoloKey ou Google Titan. Ces petits objets en forme de clé USB – parfois dotés du NFC pour fonctionner sans fil avec les téléphones.

Continuer la lecture