Lorsqu’on développe une application web qui ambitionne de tourner sur mobile, on n’a que peu d’accès au matériel du smartphone (notifications, GPS, etc.), contrairement à une application mobile native.
Accéder à une notification des clients sur smartphones depuis une application web n’est pas impossible, mais au prix de circonvolutions et de ruses de Sioux techniques.
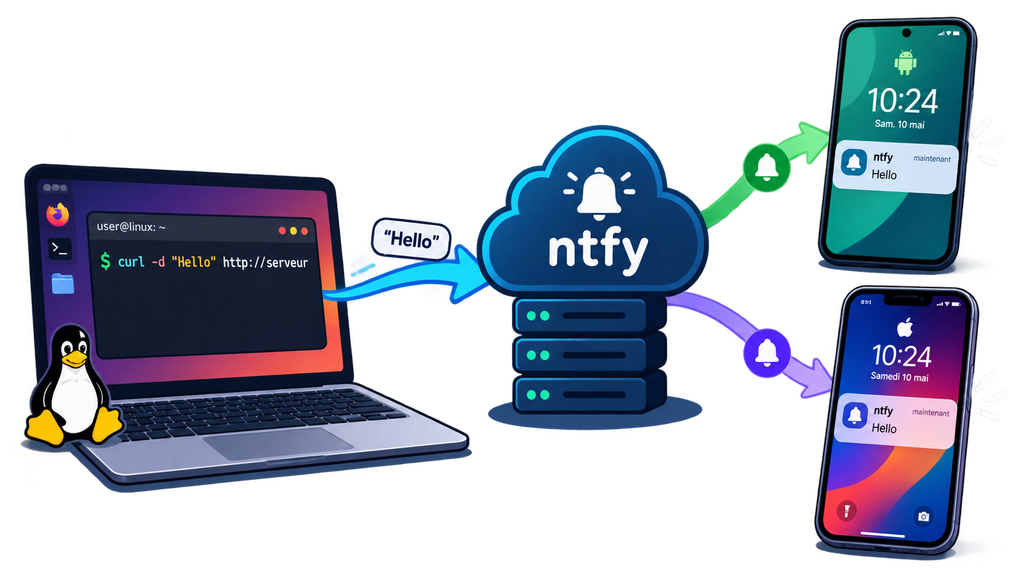
Heureusement, on peut laisser de côté la recherche de cet exploit technique puisqu’il existe un service clé en main qu’on peut utiliser pour faire notifier des smartphones depuis une application web : Ntfy (prononcer notify).
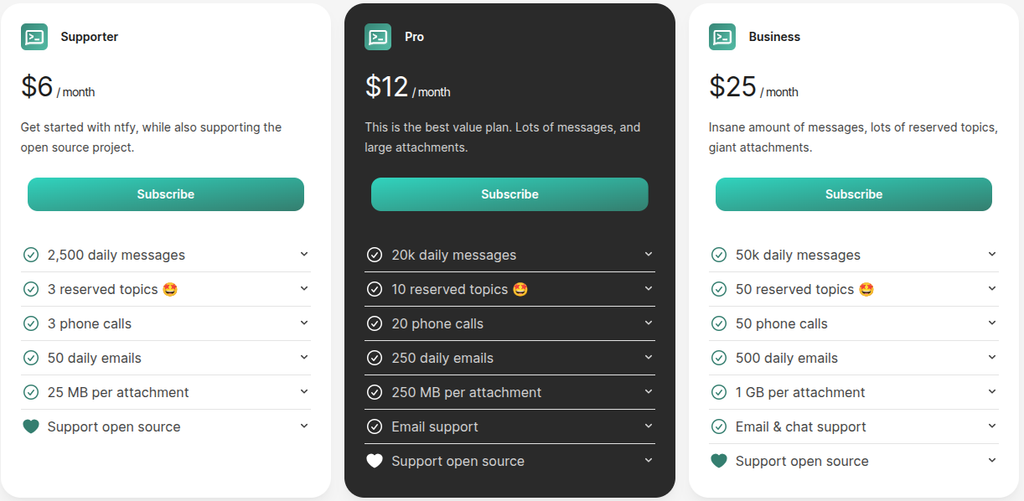
Ntfy est un service de notification. Il ne fait que cela, mais il le fait très bien. Ce service existe sous forme de SaaS ou auto-hébergeable gratuitement. C’est cette version gratuite auto-hébergée que nous allons mettre en place dans ce tutoriel.
Les mots de passe ont régné sans partage pendant quarante ans. Quarante ans à les réinitialiser, à les oublier, à les réutiliser, à les voir fuiter par millions. Quarante ans à expliquer aux utilisateurs qu’il faut des majuscules, des chiffres, des symboles, et qu’il ne faut surtout pas les noter sur un post-it.
Cette ère touche à sa fin. En 2026, plus de cinq milliards de passkeys sont en circulation, et trois utilisateurs sur quatre en ont déjà activé au moins une sur un compte. Ce n’est pas une mode. C’est un basculement.
Ce qu’est vraiment une passkey
Derrière ce terme un peu mystérieux se cache un mécanisme cryptographique d’une simplicité élégante. Lorsque vous créez un compte avec une passkey, votre téléphone, votre ordinateur ou votre clé USB génère une paire de clés : une clé publique que le service en ligne conserve, et une clé privée qui, elle, ne quitte jamais votre appareil. Cette clé privée est enfermée dans un coffre-fort numérique – la Secure Enclave des iPhone, le TPM des PC, le Titan M des Pixel. Pour l’utiliser, vous n’avez pas besoin de la connaître, ni de la taper, ni de la retenir. Un simple geste suffit : votre empreinte, votre visage ou votre code PIN.
Quand vous vous connectez, le site vous envoie un défi aléatoire. Votre appareil le signe avec la clé privée, et le site vérifie la signature avec la clé publique. Aucun secret ne transite sur le réseau. Et parce que la signature est liée au nom de domaine du site, une passkey créée pour votre banque ne fonctionnera jamais sur un site pirate. Le phishing, qui reste la porte d’entrée de la majorité des cyberattaques, devient mathématiquement impossible.
La révolution des clés de sécurité matérielles
Mais il faut distinguer deux réalités bien différentes. D’un côté, les passkeys dites « synchronisées » – celles qui voyagent dans votre trousseau iCloud, votre compte Google ou votre gestionnaire Bitwarden. Elles sont pratiques, accessibles, et suffisantes pour la plupart des usages. Elles sont toutefois hébergées dans le cloud, et leur sécurité dépend de celle de votre compte et de votre fournisseur.
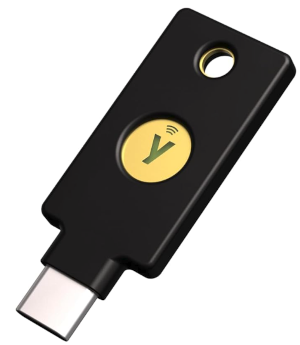
YubiKey 5C NFC
De l’autre, il y a les passkeys « liées à un appareil », et parmi elles, les clés de sécurité matérielles comme les YubiKey, SoloKey ou Google Titan. Ces petits objets en forme de clé USB – parfois dotés du NFC pour fonctionner sans fil avec les téléphones.
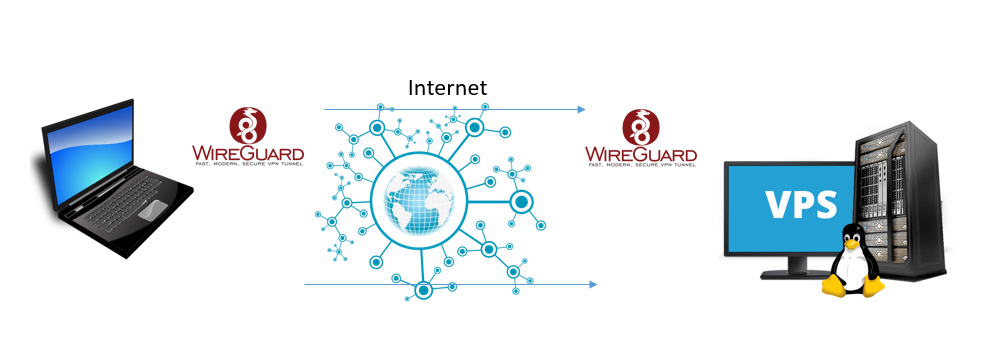
Le schéma ci-dessus montre ce que nous allons réaliser dans ce tutoriel : nous allons installer un serveur VPN wireguard sur un VPS (machine Linux sur Internet), et un client wireguard sur un laptop Linux. Un tel tunnel chiffré permet des connexions distantes en SSH qui empruntent le tunnel. Il est tout à fait possible (nous le verrons dans un article ultérieur) de n’autoriser la connexion SSH que via ce tunnel Wireguard, ce qui protégera le serveur des attaques par force brute sur SSH.
Qu’est ce que wireguard ?
Il s’agit d’un protocole qui permet de créer un tunnel VPN chiffré entre deux machines, ou entre plusieurs clients et un serveur.
Wireguard n’est pas le seul tunnel VPN que l’on pourrait installer. Il y en a d’autres : OpenVPN, IPSec, etc.
Nous allons utiliser wireguard parce qu’il est très facile à installer, léger, performant et moderne.
L’application Roole Map s’impose progressivement comme une alternative crédible face aux géants de la navigation que sont Waze et Google Maps. Lancée en 2022, cette solution 100% française a déjà séduit plus d’un million de téléchargements et revendique environ 300 000 utilisateurs actifs mensuels. Mais que vaut-elle vraiment ? Plongeons dans les détails de cette application qui bouscule le marché.
Une application née d’un club automobile français
Derrière Roole Map se trouve Roole (anciennement Identicar), le premier club automobile en France. L’application a été conçue non pas comme un produit commercial direct, mais comme une vitrine et un outil de notoriété pour le club, ce qui explique son modèle économique particulier. Les frères David et Jonathan Tuchbant, à la tête de Roole, ont fait le choix d’une application gratuite et sans publicité, financée indirectement par l’activité principale du club.
L’application est développée en France et possède le label « Origine France Garantie » , un gage de qualité et de fabrication locale. Avec seulement 12 salariés, l’équipe de Roole Map est 40 fois plus petite que celle de Waze, mais parvient à rivaliser grâce à une approche ciblée et efficace.