Archives par étiquette : wireguard

Tutoriel Linux : obfusquer le trafic Wireguard

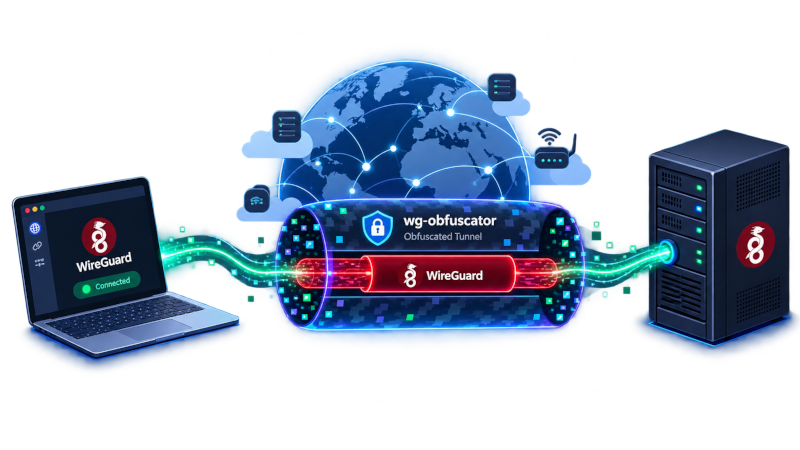
Mettre en place un tunnel Wireguard entre des machines et un serveur est très utile mais cela n’est pas discret.

En effet, s’il est impossible pour un intervenant extérieur de visualiser en clair le trafic vu qu’il est chiffré, la nature Wireguard du trafic est par contre très facile à déterminer.

Dans un environnement réseau sous surveillance interdisant le trafic Wireguard, celui-ci sera facilement bloqué. La solution pour passer quand même est d’obfusquer le trafic en l’encapsulant dans un tunnel d’obfuscation.

Celui que nous allons utiliser dans ce tutoriel est wg-obfuscator, qui obfusque le trafic pour le faire ressembler à une visio-conférence, soit une nature de trafic moins sujet à des filtrages.

Rappel : l’installation de Wireguard sans obfuscation a déjà été couverte dans cet article.

Continuer la lecture
Installation et configuration du VPN Wireguard

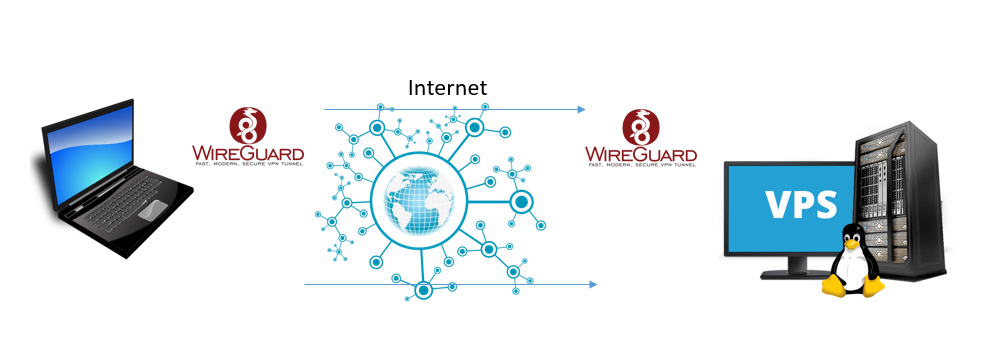
Le schéma ci-dessus montre ce que nous allons réaliser dans ce tutoriel : nous allons installer un serveur VPN wireguard sur un VPS (machine Linux sur Internet), et un client wireguard sur un laptop Linux. Un tel tunnel chiffré permet des connexions distantes en SSH qui empruntent le tunnel. Il est tout à fait possible (nous le verrons dans un article ultérieur) de n’autoriser la connexion SSH que via ce tunnel Wireguard, ce qui protégera le serveur des attaques par force brute sur SSH.

Qu’est ce que wireguard ?

Il s’agit d’un protocole qui permet de créer un tunnel VPN chiffré entre deux machines, ou entre plusieurs clients et un serveur.

Wireguard n’est pas le seul tunnel VPN que l’on pourrait installer. Il y en a d’autres : OpenVPN, IPSec, etc.

Nous allons utiliser wireguard parce qu’il est très facile à installer, léger, performant et moderne.

Continuer la lecture