Lorsqu’on développe une application web qui ambitionne de tourner sur mobile, on n’a que peu d’accès au matériel du smartphone (notifications, GPS, etc.), contrairement à une application mobile native.
Accéder à une notification des clients sur smartphones depuis une application web n’est pas impossible, mais au prix de circonvolutions et de ruses de Sioux techniques.
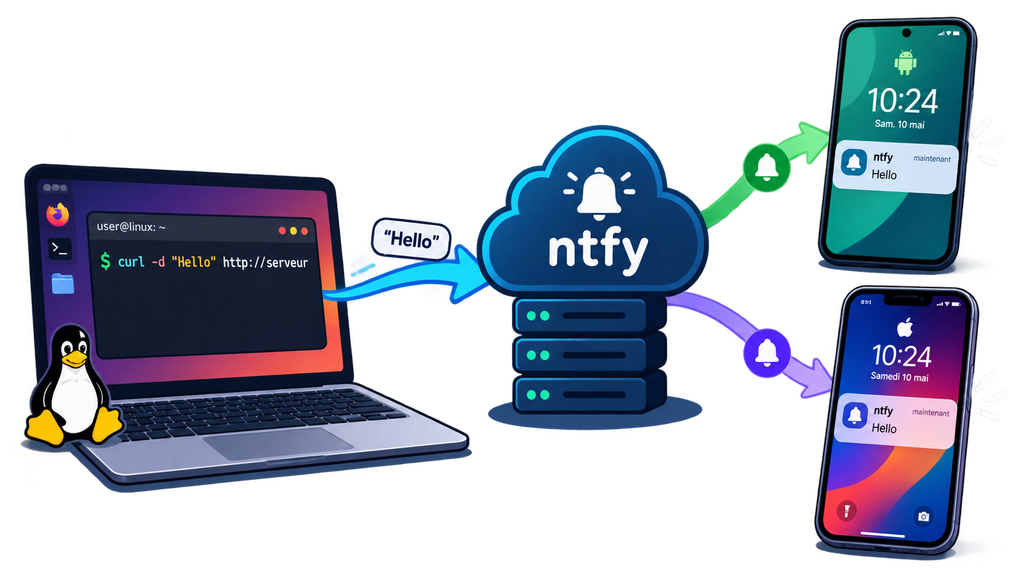
Heureusement, on peut laisser de côté la recherche de cet exploit technique puisqu’il existe un service clé en main qu’on peut utiliser pour faire notifier des smartphones depuis une application web : Ntfy (prononcer notify).
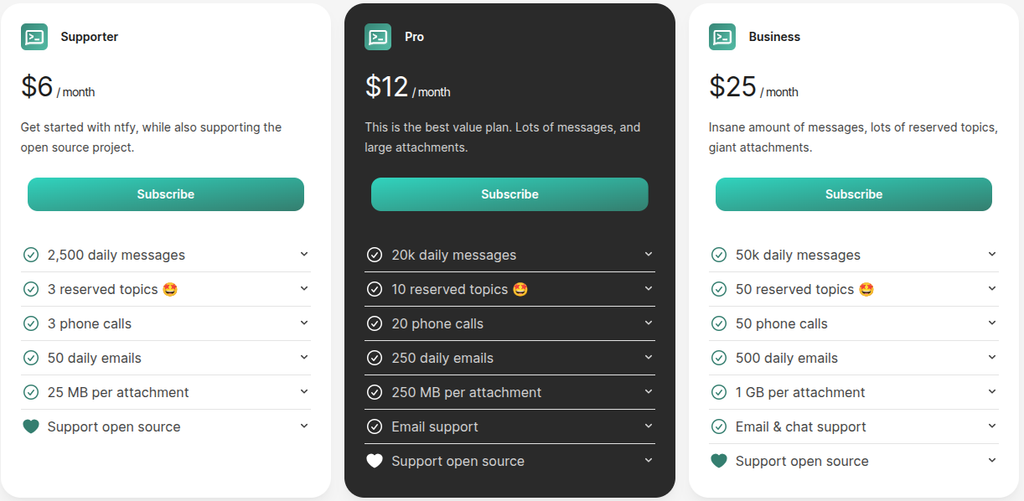
Ntfy est un service de notification. Il ne fait que cela, mais il le fait très bien. Ce service existe sous forme de SaaS ou auto-hébergeable gratuitement. C’est cette version gratuite auto-hébergée que nous allons mettre en place dans ce tutoriel.
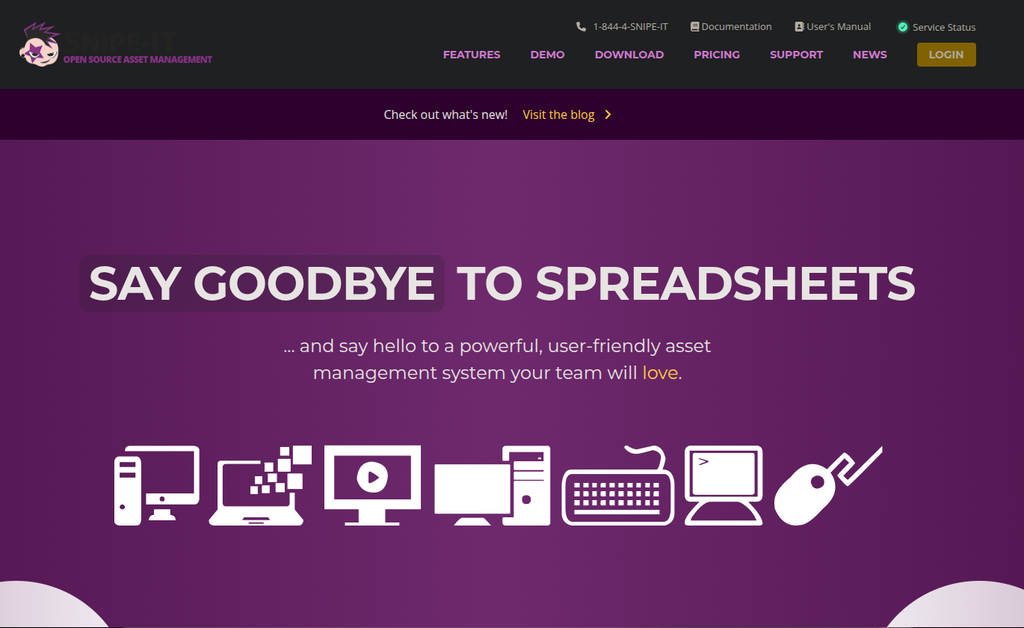
Snipe-IT est une solution de gestion de parc informatique qui existe en deux versions : une édition open source que vous pouvez installer sur vos propres serveurs et une offre cloud hébergée par l’équipe derrière le projet. Le produit est utilisé par des organisations de toutes tailles, des établissements scolaires aux grandes entreprises, pour suivre leurs actifs matériels et logiciels.
Le cœur du système repose sur le suivi des actifs. Chaque équipement peut être enregistré avec un numéro de série, un tag unique, un modèle et une étiquette de statut qui indique s’il est déployable, en attente, archivé ou indisponible. L’attribution et le retour des actifs se font en quelques clics, et chaque mouvement est conservé dans un historique détaillé. Il est possible de regrouper les actifs par modèles pour faciliter la gestion en masse, d’ajouter des champs personnalisés pour des informations spécifiques à votre organisation, et de suivre automatiquement la dépréciation ainsi que la fin de vie prévue des équipements.
Au-delà des actifs proprement dits, Snipe-IT permet de gérer les licences logicielles en suivant leurs attributions et leurs dates d’expiration. Les accessoires comme les claviers ou les souris, ainsi que les consommables tels que les toners, peuvent également être inventoriés et attribués.
La gestion des utilisateurs est assez complète. Chaque profil utilisateur affiche un historique centralisé de tous les éléments qui lui ont été confiés. L’importation peut se faire par fichier CSV ou par synchronisation avec Active Directory, LDAP ou Google Secure LDAP. Des rôles et permissions permettent de définir finement les droits d’accès, et le protocole SCIM est pris en charge pour l’approvisionnement automatique des comptes.
Pour ceux qui ont besoin d’interconnecter Snipe-IT avec d’autres outils, l’API REST JSON est le point d’entrée principal. Elle est documentée et permet de développer des automatisations sur mesure. Des intégrations natives existent avec Slack, SAML, JAMF et Kandji, et une passerelle officielle avec Jira est également disponible. La communauté a par ailleurs produit des SDK dans plusieurs langages comme Python, .NET ou PowerShell.
Côté utilisation au quotidien, l’interface est accessible depuis un navigateur et s’adapte aux écrans mobiles, ce qui peut être utile pour des mises à jour sur le terrain. Le logiciel est traduit dans plus de cinquante-cinq langues officiellement, mais les tests en français montrent que les traductions sont incomplètes. Les notifications par email alertent sur les garanties ou licences arrivant à expiration, et des alertes Slack peuvent être configurées pour les attributions et les retours. La génération d’étiquettes de QR codes facilite l’accès aux informations d’un actif via un scanner, et des rapports détaillés peuvent être produits sur les actifs, les licences, les attributions ou la dépréciation.
L’édition open source est gratuite et peut être installée sur vos propres serveurs via docker. L’équipe publie des mises à jour régulières, avec des corrections et des nouvelles fonctionnalités qui apparaissent toutes les quelques semaines. Le code est ouvert et les contributeurs sont nombreux, ce qui assure une certaine transparence et une absence de verrouillage propriétaire.
Il y a quelques années le service Pocket rendait de grands services en permettant aux internautes d’y sauvegarder des articles d’Internet pour les lire plus tard.
Malheureusement ce service très utile a fermé ses portes définitivement en 2025.
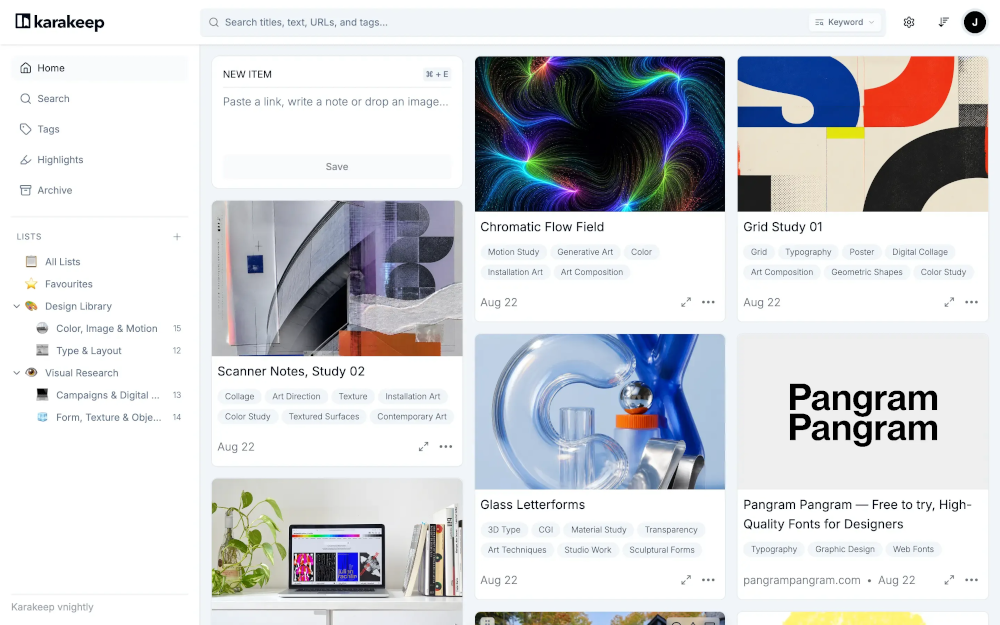
Fort heureusement, le monde de l’auto-hébergement (self hosting) propose maintenant pléthore de logiciels et services à installer soi-même sur son serveur ou sur son laptop, dont Karakeep, un logiciel web qui rend le même service que Pocket.
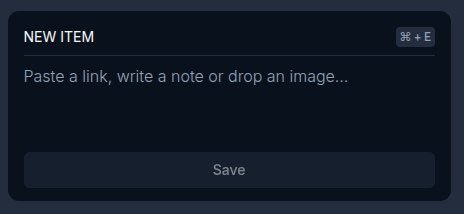
Le principe de fonctionnement est particulièrement simple : vous collez dans la zone « New item » l’URL de l’article qui vous intéresse, et votre article est stocké sous forme de tuile sur la page d’accueil.
Un simple clic sur la tuile ouvre l’article original dans une nouvelle fenêtre du navigateur.
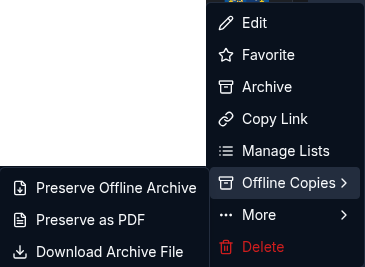
Pour éviter le cas où l’article original aurait disparu du web entre temps, Karakeep permet via un clic droit sur la tuile de télécharger sur le serveur une copie locale de l’article.
Le seul défaut qu’on peut trouver à Karakeep est que l’interface graphique est fournie uniquement en anglais, ce qui ne devrait plus être un problème pour quiconque en 2026.
IT-tools est une boîte contenant plus de 80 outils IT indispensables aux personnes travaillant dans le domaine de l’IT. Il est auto-hébergeable sur un serveur en ligne via docker et programmé par le français Corentin Thomasset (ingénieur INSA Lyon).
Une instance en ligne est utilisable directement sur it-tools.tech pour ceux qui auraient la flemme de l’auto-héberger.
Indépendamment de disposer d’une interface web moderne ultra-léchée, la boîte à outil est incroyablement simple à auto-héberger sous docker.
Installation d’IT-tools avec docker compose
Créez un répertoire ittools-docker et mettez-y un fichier docker-compose.yml qui contient :
Et voilà, c’est installé. Il n’y a plus qu’à se rendre sur http://serveur:8080 pour accéder à la boîte à outils.
Les outils mis à disposition
Le paramétrage de l’interface propose 8 langues, dont bien sûr le français.
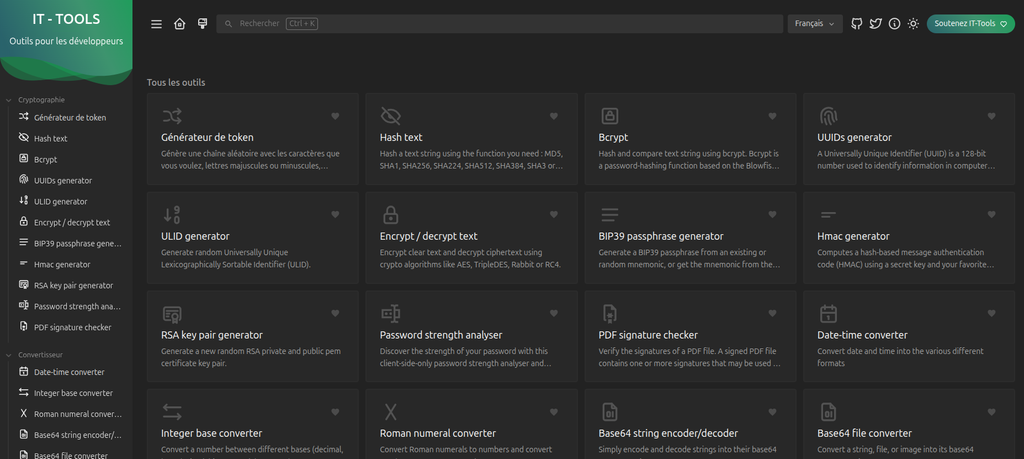
Au niveau des outils mis à disposition, c’est le feu d’artifice.
Chaque rubrique propose au moins une dizaine d’outils utilisables d’un clic. Les rubriques couvrent la cryptographie, la conversion de formats, les outils web, la génération de qr codes, le développement, les réseaux, les maths, les mesures, les manipulations de textes, les données.
A chaque mise à jour de l’image docker, on bénéficie d’outils supplémentaires.
Bémol
Attention, la configuration du docker-compose.yml présentée ici aboutit non seulement à un outil en http et non en https, mais aussi un outil accessible à n’importe quel internaute qui connaîtrait l’URL du service.
La seule manière de rendre ce service privé serait de le cacher derrière un reverse proxy présentant à l’internaute une authentification basique.
Il y a beaucoup de manières de consommer les actualités : soit en allant voir site par site, soit en utilisant un agrégateur de nouvelles qui pré-digère les actualités et les centralise.
Il y a beaucoup de logiciels agrégateurs de nouvelles qui existent, mais ici nous allons utiliser Fusion, à installer via docker soit sur son PC perso, soit sur un serveur.
Avec un tel agrégateur de nouvelles nos préférences de lecture ne sont pas connues de tiers, et nos flux de lecture d’articles seront accessibles depuis n’importe quel appareil avec un simple navigateur web, y compris sur un smartphone, l’interface web de fusion étant prévue pour s’adapter au format du lecteur.
Nous allons ni plus ni moins bâtir notre journal d’actualités en ligne, privé.
Fusion permet de s’abonner à tout flux RSS disponible sur Internet, et classer les flux par groupe (Actualités, Tech, Sport, Cuisine, …)
Installation de Fusion sur le serveur
L’installation se fait grâce à un conteneur docker, il faut donc que votre serveur soit prêt à lancer des services docker. Si ce n’est pas le cas, vous trouverez le guide d’installation docker sous Ubuntu ici et celui de Devuan ici.
Nous allons créer un répertoire fusion-docker et y mettre le fichier docker-compose.yml
cd
mkdir fusion-docker
cd fusion-docker
Dans le fichier docker-compose.yml, nous allons mettre (remplacer mot de passe par le mot de passe que vous choisissez) :
TorServ est un serveur web statique « durci » (hardened) qui a une particularité unique : il intègre nativement le réseau Tor et se configure tout seul pour devenir un service caché (hidden service) .
Concrètement, il vous suffit de lancer le programme dans un dossier contenant vos fichiers HTML, et en quelques secondes, votre site est accessible via une adresse en .onion sur le dark web, sans aucune configuration complexe.
L’objectif principal est de permettre la publication anonyme et la résistance à la censure, même dans des environnements à haut risque. Le projet est open-source et écrit en Go .
Les caractéristiques qui le rendent unique
TorServ ne se contente pas de « simplifier » la configuration d’un service Tor. Il est conçu dès le départ avec la sécurité et l’anonymat comme priorités absolues.
Zéro configuration : C’est sa promesse phare. L’outil contient tout le nécessaire (le binaire de Tor est inclus). On décompresse et on exécute .
Sécurité et anonymat avancés :
Aucune journalisation (No logs) : Par conception, TorServ n’enregistre aucune requête, ce qui le rend muet même en cas de compromission .
Pas d’exposition sur le clearnet : Le serveur web n’écoute que sur votre propre machine (127.0.0.1). Il est donc impossible d’y accéder directement par une adresse IP classique .
Nettoyage des métadonnées : Il supprime automatiquement les données EXIF des images (JPEG, PNG, GIF, BMP) avant de les servir, évitant ainsi les fuites d’informations .
Obfuscation du trafic : Pour contrer l’analyse du trafic, il ajoute un délai aléatoire (entre 50 et 200ms) sur les réponses et uniformise la taille des paquets de données .
Piège à robots : Si un robot scanne votre site à la recherche de dossiers inexistants, TorServ lui renvoie lentement des données sans intérêt au lieu d’une erreur 404 classique .
Headers HTTP sécurisés : Il supprime les en-têtes qui pourraient fournir des informations sur le serveur (comme Date, ETag, Last-Modified) .
Simplicité d’utilisation : Une fois lancé, le programme vous affiche directement votre nouvelle adresse .onion. Vous n’avez rien d’autre à faire .
Sandboxing automatique : Si firejail est installé sur votre système, TorServ s’y exécutera automatiquement pour limiter les dégâts en cas de faille de sécurité .
Limitations importantes à connaître
Avant de vous lancer, il est crucial de comprendre les cas d’usage de TorServ et ses limites :
Contenu statique uniquement : Oubliez WordPress, PHP, bases de données ou formulaires interactifs. TorServ ne sert que des fichiers HTML, CSS, JavaScript et images .
Pas de support des PDF : Par mesure de sécurité (à cause des métadonnées et scripts potentiels), TorServ refuse de servir les fichiers PDF .
Pas de compression HTTPS/Gzip : La compression est désactivée pour prévenir certains types d’attaques (comme BREACH). Le chiffrement est de toute façon assuré par le réseau Tor .
Projet récent : Bien que fonctionnel, il n’a pas la maturité et la base d’utilisateurs d’un serveur comme Apache ou Nginx .
Dans un marché des VPN saturé de promesses parfois difficiles à vérifier, Mullvad VPN se distingue par une approche radicalement différente : placer la confidentialité au-dessus de tout, sans compromis. Basé à Göteborg, en Suède, et opérant sous la juridiction suédoise, ce service s’est forgé une réputation d’intégrité et de transparence inégalée . Son credo est simple : garantir un anonymat maximal à ses utilisateurs, quitte à concevoir un service qui ne pourrait même pas espionner ses propres clients si on le lui ordonnait.
Un processus d’inscription véritablement anonyme
L’engagement de Mullvad envers la confidentialité commence dès l’inscription. Fini les formulaires réclamant une adresse email, un nom ou un numéro de téléphone. Chez Mullvad, chaque nouvel utilisateur se voit attribuer un numéro de compte à 16 chiffres, qui lui sert à la fois d’identifiant et de mot de passe . Ce système garantit qu’aucune donnée personnelle n’est associée à votre activité en ligne. Pour pousser l’anonymat jusqu’au bout, Mullvad propose des options de paiement tout aussi discrètes : en plus des cartes de crédit et des cryptomonnaies classiques, il est possible de payer en liquide ou en chèque .
Une politique « No-Log » prouvée par les faits
La politique de non-conservation des logs de Mullvad est considérée comme l’une des plus robustes du secteur. Elle est si stricte que la société affirme qu’elle ne pourrait pas faire la différence entre un seul utilisateur possédant des centaines de comptes et des centaines d’utilisateurs distincts . Cette promesse a été mise à l’épreuve en avril 2023, lorsque la police suédoise a débarqué dans les locaux de Mullvad avec un mandat de perquisition pour récupérer des données sur ses utilisateurs. Le résultat est éloquent : la police est repartie les mains vides, Mullvad ayant été en mesure de démontrer que les données demandées n’existaient tout simplement pas . La société s’est même engagée à « fermer le service » s’il était un jour légalement contraint d’espionner ses utilisateurs .
Des audits de sécurité indépendants comme gage de confiance
Créer une clé USB bootable pour installer un système d’exploitation a longtemps été une opération répétitive. Il fallait utiliser une clé USB pour chaque OS, puis y graver l’image ISO du système. Les clés USB s’accumulaient dans la boîte à outils.
Ventoy, apparu en avril 2020, propose une approche différente qui a fait sa popularité. Développé par Hailong Sun, cet utilitaire open source transforme une clé USB en un dispositif bootbale capable de démarrer directement sur des fichiers image, sans extraction ni décompression préalable. On boote sur la clé USB, on tombe sur un menu qui nous propose de choisir entre les différentes images ISO présentes sur la clé, on en choisit un, et l’installation de l’OS choisi démarre.
Pour ajouter un OS ou en enlever un, il suffit de mettre ou pas son image ISO sur la clé.
Principe de fonctionnement
Le mécanisme est simple : une fois installé, Ventoy crée deux partitions sur la clé USB cible. Une partition principale, généralement formatée en exFAT ou NTFS, où l’on copie simplement les fichiers image. Et une partition EFI qui contient le chargeur d’amorçage .
L’outil prend en charge une large gamme de formats : ISO, WIM, IMG, VHD(x) et EFI . Sa compatibilité couvre aussi bien les anciens BIOS que les firmwares UEFI récents, et il fonctionne sur les architectures x86, IA32, ARM64 et MIPS64EL . Les systèmes d’exploitation pris en charge sont nombreux : distributions Linux, versions récentes de Windows, FreeBSD, ChromeOS, VMware ESXi, etc. .
Les passionnés de bandes dessinées n’aiment rien tant que les vraies BD papier, c’est un fait, mais cette approche atteint vite ses limites tant les collections de BD prennent de la place dans la maison.
Avec l’essor des technologies modernes à écrans (PC, smartphones, tablettes), est apparue une offre numérique pour les BD qui n’a rien à envier à l’offre papier physique. Avec un avantage non négligeable : la place.
Un simple disque dur permet de stocker de milliers de BD et tient dans la poche. A ce propos, je me permets de conseiller ce modèle, qui est celui que j’achète systématiquement et qui est à la fois performant, fiable et increvable.
Une collection de BD est à l’abri d’un sinistre (incendie, dégât des eaux), ne jaunit pas avec le temps, ne salit pas, ne vieillit pas. Le seul risque qui guette la collection numérique finalement, c’est le crash du disque dur : ce risque se gère d’une part en misant sur un modèle increvable (comme celui ci-dessus) et surtout en stockant sa collection sur DEUX disques durs.
Utiliser Claude comme assistant pour nous assister c’est très bien mais cela a tout de même un coût non négligeable. Parmi les alternatives existantes, l’auto-hébergement est une voie intéressante. Il faut cependant être tout de même conscient des limites.
En effet, avec des modèles d’IA auto-hébergés on ne bénéficie pas de la puissance de calcul des data centers des prestataires privés, ni des modèles aux performances les plus avancées. Par contre, c’est complètement gratuit et, pour peu qu’on installe des modèles d’IA adaptés aux performances de sa machine, on peut espérer mettre en place des outils qui répondent à 2 ou 3 tokens par seconde, ce qui est peu par rapport aux modèles payants, mais déjà pas si mal.
Pour mettre en place un tel outil, il est nécessaire de bien définir la machine visée, car le choix de modèles adaptés en découle.
Pour ce tutoriel nous allons viser une machine de type Asus Zenbook 13″ OLED (Intel Core i5, 16 Go RAM, sous Ubuntu 26.04)
Ce tutoriel vous permet d’installer un assistant IA local totalement gratuit, équivalent à Claude (pour les questions/réponses) et Claude Code (pour l’aide au codage en ligne de commande). Aucun abonnement ni connexion internet obligatoire (hors téléchargements initiaux).