Archives de l’auteur : Valérian

Linux : Gnome moderne et véloce sur un vieux PC avec Devuan

Vous avez un vieux PC, qui tourne sous Ubuntu, et vous constatez que, version après version, Ubuntu est de plus en plus lent. Vous êtes pourtant contraint de migrer car la durée de vie des versions d’Ubuntu, même LTS, est finalement assez courte.

Au final, années après années, votre PC sous Ubuntu devient plus lent, limite presqu’inutilisable maintenant tellement c’est lent.

Le problème n’est pas l’interface Gnome, qui deviendrait de plus en plus gourmande en ressources au fil de ses versions, mais systemd.

Pour comprendre ce qu’est systemd, il faut revenir aux origines du monde Unix, basé sur la philosophie KISS (Keep It Simple, Stupid), c’est à dire basé sur des briques logicielles simples, ne faisant qu’une chose mais la faisant de manière excellente.

L’exemple type est la commande Unix « sort« , qui permet de trier ce qu’on lui donne en entrée. Quel que soit votre talent, si vous programmez vous-même une fonction de tri, elle sera assurément moins performante que le programme sort. Pour une bonne et simple raison : il y a des gens dans le monde qui font des thèses de doctorat sur les algorithmes de tri, et les algorithmes les plus avancés dans la recherche sont implémentés dans la commande sort. Vous ne pourrez pas lutter avec l’un de vos programmes. C’est un exemple typique du KISS : la commande est simple, ne sait faire qu’une chose, mais le fait vraiment très très bien.

Conformément à la philosophie KISS, les systèmes Unix, dont Linux, démarrent traditionnellement en bootant le noyau, qui finit par donner la main à un programme d’initialisation dont le processus est lancé en ayant le PID 1. Ce programme a pour tâche de lancer tous les autres processus de sorte que le système entier soit opérationnel. Ce programme d’initialisation traditionnel est init, et provient de son ancêtre init system V.

Tout comme sort, init est léger, ne sait faire qu’une chose mais le fait très bien : lancer tout le système.

Tout allait bien jusqu’à ce qu’en 2010, un ayatollah de chez Red Hat, Lennart Poettering, change la donne en décrétant qu’init n’était plus assez bien, qu’il fallait l’abandonner au profit de son bébé systemd, qui ne respecte plus le principe KISS. En effet, systemd permet d’initialiser comme init, mais il donne également un cadre global pour créer des services (les services existent aussi sous System V, mais assurés par un autre programme qu’init).

Continuer la lecture
Linux : run0 ou la fin programmée de sudo ?

Pendant des décennies, la commande sudo a été la clé de voûte de l’administration des systèmes Unix et Linux, un passage obligé pour les administrateurs souhaitant effectuer des opérations privilégiées. Cependant, un vent de changement souffle sur l’écosystème Linux. Des annonces récentes et des décisions majeures de la part de distributions influentes comme Fedora et Ubuntu laissent entrevoir la disparition programmée de sudo au profit de nouvelles alternatives plus modernes et sécurisées. Le leader de cette révolution n’est autre que run0, un outil intégré à systemd qui promet de redéfinir notre rapport aux privilèges système.

Le talon d’Achille de sudo: une question de conception

Pour comprendre ce changement, il faut revenir sur la faille fondamentale de sudo. Depuis sa création dans les années 1980, cette commande repose sur un mécanisme ancien et risqué : le bit setuid.

Le problème est que sudo est un binaire appartenant à root avec le bit setuid activé (rws). Cela signifie qu’un utilisateur standard, en exécutant sudo, voit le processus s’exécuter avec les droits de root. Si le binaire présente des défauts, un attaquant peut injecter une exploitation qui sera alors exécutée avec les droits root.

La surface d’attaque de sudo est également pointée du doigt. Avec plus de 100 000 lignes de code (presque 150 000 lignes, ce qui peut étonner car basiquement sudo effectue un fork+exec, fonctionnalité qui peut s’écrire en moins de 100 lignes de code en langage C), la marge d’erreur est considérable. Cet héritage des débuts d’Unix est aujourd’hui perçu par de nombreux experts comme une anomalie : « SUID est un concept très étrange. Dans mon monde idéal, nous aurions un système d’exploitation qui n’utilise pas du tout SUID ».

run0: la réponse de systemd

Continuer la lecture

Passkeys : l’adieu aux mots de passe, mode d’emploi

Les mots de passe ont régné sans partage pendant quarante ans. Quarante ans à les réinitialiser, à les oublier, à les réutiliser, à les voir fuiter par millions. Quarante ans à expliquer aux utilisateurs qu’il faut des majuscules, des chiffres, des symboles, et qu’il ne faut surtout pas les noter sur un post-it.

Cette ère touche à sa fin. En 2026, plus de cinq milliards de passkeys sont en circulation, et trois utilisateurs sur quatre en ont déjà activé au moins une sur un compte. Ce n’est pas une mode. C’est un basculement.

Ce qu’est vraiment une passkey

Derrière ce terme un peu mystérieux se cache un mécanisme cryptographique d’une simplicité élégante. Lorsque vous créez un compte avec une passkey, votre téléphone, votre ordinateur ou votre clé USB génère une paire de clés : une clé publique que le service en ligne conserve, et une clé privée qui, elle, ne quitte jamais votre appareil. Cette clé privée est enfermée dans un coffre-fort numérique – la Secure Enclave des iPhone, le TPM des PC, le Titan M des Pixel. Pour l’utiliser, vous n’avez pas besoin de la connaître, ni de la taper, ni de la retenir. Un simple geste suffit : votre empreinte, votre visage ou votre code PIN.

Quand vous vous connectez, le site vous envoie un défi aléatoire. Votre appareil le signe avec la clé privée, et le site vérifie la signature avec la clé publique. Aucun secret ne transite sur le réseau. Et parce que la signature est liée au nom de domaine du site, une passkey créée pour votre banque ne fonctionnera jamais sur un site pirate. Le phishing, qui reste la porte d’entrée de la majorité des cyberattaques, devient mathématiquement impossible.

La révolution des clés de sécurité matérielles

Mais il faut distinguer deux réalités bien différentes. D’un côté, les passkeys dites « synchronisées » – celles qui voyagent dans votre trousseau iCloud, votre compte Google ou votre gestionnaire Bitwarden. Elles sont pratiques, accessibles, et suffisantes pour la plupart des usages. Elles sont toutefois hébergées dans le cloud, et leur sécurité dépend de celle de votre compte et de votre fournisseur.

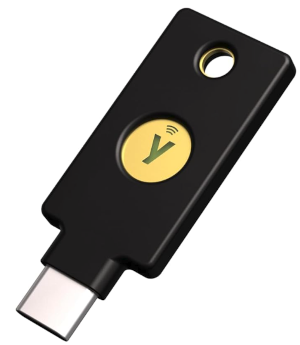
YubiKey 5C NFC

De l’autre, il y a les passkeys « liées à un appareil », et parmi elles, les clés de sécurité matérielles comme les YubiKey, SoloKey ou Google Titan. Ces petits objets en forme de clé USB – parfois dotés du NFC pour fonctionner sans fil avec les téléphones.

Continuer la lecture

GenOffice : l’alternative open-source qui réinvente la suite bureautique avec l’IA

Le 3 août 2026, la startup californienne Genspark a fait une entrée fracassante sur le marché des suites bureautiques en dévoilant GenOffice, présentée comme la « première suite bureautique open-source full-featured dotée d’une intelligence artificielle native » . Disponible pour Windows, MacOS et Linux, cette application se positionne comme une alternative crédible et radicalement différente des géants Microsoft Office et Google Workspace.

Une genèse hors normes

L’histoire de GenOffice est pour le moins atypique. Selon les informations communiquées par Genspark, la version alpha du logiciel a été développée par un seul ingénieur en l’espace d’une semaine, pour un coût opérationnel d’environ 10 000 dollars en tokens d’IA . Cette performance, rendue possible par l’utilisation intensive d’outils de programmation assistée par IA, illustre la transformation profonde des processus de développement logiciel à l’ère de l’IA générative .

Derrière ce projet se trouve Genspark, une entreprise déjà bien établie dans le domaine de l’IA. Fondée par d’anciens cadres de Baidu, la société aurait atteint un chiffre d’affaires annuel récurrent de 250 millions de dollars et une valorisation de 2,6 milliards de dollars . GenOffice n’est donc pas un simple projet expérimental, mais une pièce maîtresse dans la stratégie d’expansion de l’entreprise vers le marché grand public des outils de productivité.

Une suite complète et techniquement innovante

GenOffice intègre quatre modules principaux, couvrant l’essentiel des besoins bureautiques :

  • GenOffice Docs : un traitement de texte compatible avec les fichiers .docx.
  • GenOffice Sheets : un tableur pour les fichiers .xlsx, s’appuyant sur le moteur open-source Univer.
  • GenOffice Slides : un créateur de présentations pour les fichiers .pptx.
  • GenOffice PDF : un lecteur et éditeur de documents PDF.
Continuer la lecture

BSD sur PC – Parce qu’il n’y a pas que Linux

Petite incursion culturelle dans le monde parallèle à celui de Linux : le monde fabuleux des Unices (eh oui, le pluriel d’Unix est Unices) de la famille BSD (Berkeley Software Distribution).

Dans l’écosystème des systèmes d’exploitation de type Unix, Linux occupe une place prépondérante, mais une famille plus discrète, plus ancienne, continue d’incarner une philosophie de la stabilité et de la conception intégrée : les systèmes BSD. Loin d’être une relique, cette famille, comprenant FreeBSD, OpenBSD, NetBSD et DragonFly BSD, alimente des infrastructures critiques, des appliances réseau aux serveurs de streaming, en passant par l’automatisation industrielle.

Un héritage prestigieux pour une philosophie unique

L’histoire des BSD commence à l’Université de Californie à Berkeley dans les années 1970, comme une distribution du système UNIX d’AT&T. Rapidement, les chercheurs de Berkeley y apportent des améliorations fondamentales, dont l’implémentation de la pile TCP/IP qui a permis l’essor d’Internet. Après des démêlés judiciaires avec AT&T, le code est libéré en 1994 sous forme de 4.4BSD-Lite, donnant naissance aux projets que nous connaissons aujourd’hui.

Contrairement à Linux, qui n’est qu’un noyau autour duquel on assemble des distributions, un système BSD est un tout cohérent. Le noyau, les utilitaires système (ls, cat, le compilateur C) et la documentation sont développés et maintenus par un seul projet. Cette approche « système complet » garantit une intégration et une stabilité que peu de distributions Linux peuvent égaler.

Au cœur de cette philosophie se trouve aussi la licence BSD, qui se distingue radicalement de la GPL de Linux. Cette licence permissive permet d’utiliser, de modifier et même d’intégrer le code dans des logiciels propriétaires, sans obligation de redistribuer les modifications. C’est ce qui a permis son adoption massive dans des produits commerciaux comme MacOS, iOS, ou même des composants de Windows.

Continuer la lecture

Tutoriel Linux : Ventoy la clé USB universelle pour installer des systèmes d’exploitation

Créer une clé USB bootable pour installer un système d’exploitation a longtemps été une opération répétitive. Il fallait utiliser une clé USB pour chaque OS, puis y graver l’image ISO du système. Les clés USB s’accumulaient dans la boîte à outils.

Ventoy, apparu en avril 2020, propose une approche différente qui a fait sa popularité. Développé par Hailong Sun, cet utilitaire open source transforme une clé USB en un dispositif bootbale capable de démarrer directement sur des fichiers image, sans extraction ni décompression préalable. On boote sur la clé USB, on tombe sur un menu qui nous propose de choisir entre les différentes images ISO présentes sur la clé, on en choisit un, et l’installation de l’OS choisi démarre.

Pour ajouter un OS ou en enlever un, il suffit de mettre ou pas son image ISO sur la clé.

Principe de fonctionnement

Le mécanisme est simple : une fois installé, Ventoy crée deux partitions sur la clé USB cible. Une partition principale, généralement formatée en exFAT ou NTFS, où l’on copie simplement les fichiers image. Et une partition EFI qui contient le chargeur d’amorçage .

L’outil prend en charge une large gamme de formats : ISO, WIM, IMG, VHD(x) et EFI . Sa compatibilité couvre aussi bien les anciens BIOS que les firmwares UEFI récents, et il fonctionne sur les architectures x86, IA32, ARM64 et MIPS64EL . Les systèmes d’exploitation pris en charge sont nombreux : distributions Linux, versions récentes de Windows, FreeBSD, ChromeOS, VMware ESXi, etc. .

Continuer la lecture

Tutoriel Linux : Installation et configuration de docker

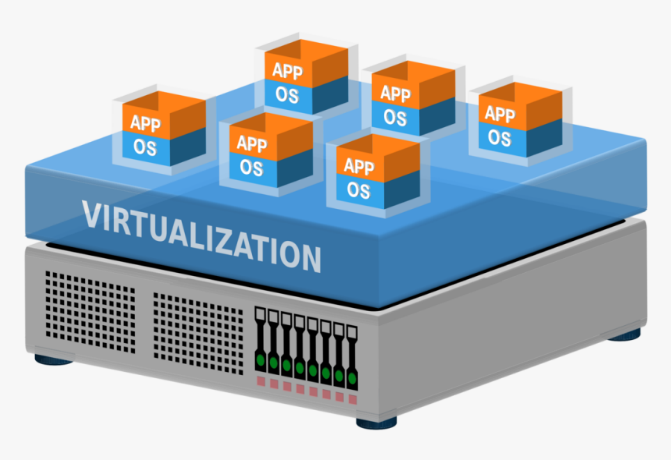
Rappelons d’abord ce que sont les machines virtuelles, VM en anglais (Virtual Machines) :

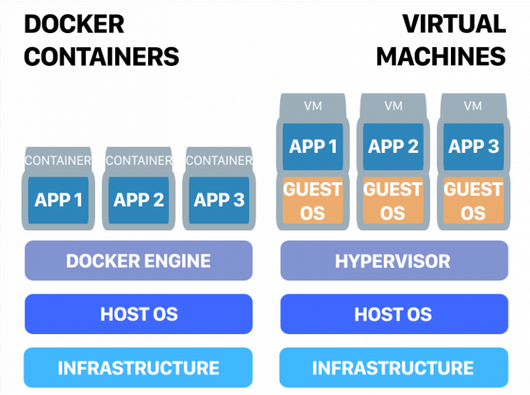
Les VM sont des PC virtuels qui tournent sur une machine réelle, sur laquelle est installée une couche de virtualisation. Chaque PC virtuel dispose de son système d’exploitation (Windows, Linux, …) sur lequel tournent des applications.

C’est une mécanique très puissante et très utilisée dans l’informatique professionnelle mais aussi très gourmande en ressources. C’est pourquoi est apparue la technologie docker, qui n’est pas de la virtualisation mais de la conteneurisation.

Contrairement aux VM, les conteneurs docker n’embarquent pas de système d’exploitation, ils utilisent le système d’exploitation de la machine physique (Linux). Les deux conséquences majeures sont que les ressources nécessaires pour faire tourner des conteneurs sont bien plus faibles que celles nécessaires pour faire tourner des VM, et donc les conteneurs sont bien plus rapides à se lancer que les VM et surtout on peut en mettre beaucoup plus sur une machine donnée. La deuxième conséquence majeure est que seules les applications Linux peuvent tourner dans un conteneur.

L’utilisation des conteneurs docker a beaucoup d’avantages :

Continuer la lecture

Regardez les TV du monde entier légalement

Le site famelack.com recense, dans une interface graphique très élaborée (à la Google earth), des milliers de chaînes TV accessibles par Internet.

On fait tourner la boule Terre, on clique sur le pays choisi, et la liste des châines TV accessibles apparait à droite de l’écran. On choisit sa chaîne TV et on apprécie.

Tutoriel Linux : auto-héberger ses BD en ligne sur son VPS avec Kavita (sous docker)

Les passionnés de bandes dessinées n’aiment rien tant que les vraies BD papier, c’est un fait, mais cette approche atteint vite ses limites tant les collections de BD prennent de la place dans la maison.

Avec l’essor des technologies modernes à écrans (PC, smartphones, tablettes), est apparue une offre numérique pour les BD qui n’a rien à envier à l’offre papier physique. Avec un avantage non négligeable : la place.

Un simple disque dur permet de stocker de milliers de BD et tient dans la poche. A ce propos, je me permets de conseiller ce modèle, qui est celui que j’achète systématiquement et qui est à la fois performant, fiable et increvable.

Une collection de BD est à l’abri d’un sinistre (incendie, dégât des eaux), ne jaunit pas avec le temps, ne salit pas, ne vieillit pas. Le seul risque qui guette la collection numérique finalement, c’est le crash du disque dur : ce risque se gère d’une part en misant sur un modèle increvable (comme celui ci-dessus) et surtout en stockant sa collection sur DEUX disques durs.

Continuer la lecture

Claude Code vs Codex : Le duel des agents de codage

Claude Code d’Anthropic et Codex dominent le marché des agents de codage autonomes, mais ils incarnent deux visions opposées du développement assisté par IA, chacune avec ses forces et ses faiblesses.

La différence fondamentale ne réside pas seulement dans le modèle d’IA, mais dans l’endroit où le travail est effectué.

Claude Code adopte une architecture « Terminal-First ». Bien que l’inférence du modèle (la réflexion de l’IA) se fasse dans le cloud d’Anthropic, l’exécution des commandes, la lecture des fichiers et la gestion du contexte sont 100% locales. L’agent agit comme un script avancé qui prend le contrôle de votre shell. Il n’y a pas de « sandbox » intermédiaire : si Claude Code lance un serveur de développement ou une suite de tests, c’est votre CPU et votre RAM qui travaillent. Cette approche offre une transparence totale mais expose directement votre système local à la charge de travail.

Continuer la lecture